Friday, November 25, 2016

Pen Virus (Shortcut) 2016

ඔබ ගේ Pen drive එකේ දත්ත නැතිවෙලා ද  පෙනෙන්නේ පහත රූපයේ පෙනෙන විදිහටද


මම අද සටහන් තබන්නේ අලුත්ම වෛරසයක් නෙවෙයි එය එසේ වුවත්

ඒක නිතරම යාවත්කාලින (update) කරන අප කවුරුත් දන්නා ලංකාවේ නම කමින් හදන Shortcut virus එක ගැන නවතම තොරතුරු සොයාගත් සැනින් ඔබ වෙතට ගෙන එන්න මට හැකිවුනා පහත කරුණු හොඳින් බලන්න

පැතිරෙන අකාරය: Pen Drive මගින්

ඉහත රූපසටහනේ දක්වා ඇත්තේ වෛරසය ඇතුලත් වී ඇති මාගේ pen Drive එක වන අතර එහි පෙනෙන පරිදි attack කර ඇති ගොනුවේ ඇති file වල shortcut වලට අමතරව Drive ආකාරයේ bat file එකක් තිබෙනවා නේද 

අන්න ඒක තමයි වෛරස් කාරයාගේ උගුල 

මතක තියාගන්න ඒක Double  click කරන්න එපා

යම් හෙයකින් ඒක Double  click කලා නම් Pen එක ගහල තියෙන පරිගණකයට වෛරසය Infect  වෙලා ඉවරයි. බයවෙන්න එපා මම එ්ක remove කරන්න විදිහක් ඉක්මනට කියන්නම් දැනට වෛරසයේ ක්‍රියාකාරීත්වය පහතින් දක්වන්නම්


ඉහත රූපසටහන බලන විටදි Drive කියල hide වුනු folder එකේ තිබෙන මගේ file වලට අමතරව 416 යනුවෙන් සඳහන් වූ folder එකක් තිබෙනවා නේ ද


ඒක මගේ නෙවෙයි. 

කලින් දවසක මම මේ වෛරසය හොයාගත්ත මුල්ම දවසේ මගේ pen එකේ තිබුනෙ මේ අංකය 499 දැන් පෙන්වන්නේ 416

 
දන්නවද වෛරස් කාරයා තවත් හොල්මනක් දාලා දවසින් දවස විටින් විට මෙම folder එක වෙනස්කරන්න තරම් වෛරස් කාරයා දක්ෂවෙලා නේද

වෙන computer එකක මේක open කලහොත් ඒ folder එකේ තිබෙන file එක යම් හෙයකින් Double click කරල වෛරසය ක්‍රියාත්මක වුවහොත් එම පරිගණකයත් Infect වේ.


පෙනෙනවද මේ file එක Java script වලින් ලියපු එකක්   දැන් අපි බලමු Drive.bat එකේ තියෙන්නෙ මොනවද කියල


                                                     CD Drive
                                                     start wscript "416\mmfnh.js
                                                     exit

 
 දැක්කද wscript භාවිතා කරල 416 folder එකේ තිබෙන Java script file එක ක්‍රියාත්මක වෙන්න අණ දීල තියනවා 

මේ Post එක type කරන්න type කරන්න දිග වැඩිවෙනවා මම තව කෙටියෙන් හෙට විස්තර කරන්නම්


Thursday, August 4, 2016

Ransomware Virus (කප්පම් වෛරසය) 2016

අද දවසේ මම නැවතත් භීෂණයක් වෙමින් පවතින කප්පම් වෛරසයේ නවතම තතු ඔබට කියන්නයි මේ සූදනම් වෙන්නේ. ටික දවසක් අසනීපයෙන් ගත කරපු නිසා මේ වෛරසයේ ක්‍රියාකාරීත්වය පිළිබඳව මා කරන ලද විෂ්ලේශනයන් ඔබ වෙත ගෙන එන්නට ප්‍රමාද වුනා.

Cryptowall 2.0 , 3.0 වලින් පටන් ගත් මෙම කරදරකාරී වෛරස ආක්‍රමණය දැන් දැන් ඉතා වේගයෙන් ශ්‍රී ලංකාව තුල පැතිරී යන බව ද එයට මුහුණ දීමට ඔවුන් ඉල්ලා සිටින කප්පම් මුදල් ශ්‍රි ලංකාවේ අප සතුව නොමැති නිසා අකමැත්තෙන් වුවත් පරිගණකයේ දත්ත සම්පූර්ණයෙන් මැකීමට සිදුවන බව (format) නිරීක්ෂණය කෙරේ.

මෙම වෛරසය විටින් විට update කරන නිස‍ා මෙය අද දින වන විට මෙය attack කර ඇති බව දැන්වීමට වෛරසයේ නිර්මාපකයන් විසින් එය audio file එකක් run කර Attention! Attention!  යනුවෙන් දත්ත encrypt කර ඇති බව දන්වයි මෙය attack කර ඇති file සියල්ලෙහි extension එක CERBER ලෙස වෙනස් කර ඇත.


ඉහත රුපසටහනේ පෙන්වන ලද ලිපිගොනුව ගීත අඩංගු folder එකකි. එහි තිබු file කිහිපයට  CERBER Extension එක යොදා ඇත. මෙහි තිබෙන කිසිදු file එකක්වත් Open කිරීමට නොහැකියි.
මෙවන් අවස්ථාවක දී ඔබට ගතහැකි ඉක්මන් ක්‍රියා මාර්ගය කුමක්ද?

            හොඳයි මම අත්හදා බලන ලද දත්ත recovery ක්‍රමය මම ඔබට කියන්නම් එත් සැළකිය යුතුයි වෛරසය attack කර දින 03 ඉක්ම ගෙ‍ාස් ඇත්නම් මේ ක්‍රමයෙනුත් කනගාටුවෙන් උවත් කිව යුතුයි ඔබ ප්‍රමාදයි.

                        *. ShadowExplorer tool එක මම ඒක බාගන්න link එකක් දාන්නම් 

Link---- >
( https://drive.google.com/open?id=0B4BCWiSS6jPUUXVPbERBS1IwSGc )

                            නැතිනම් මේ software එක hirans boot cd 15.0 එකේ තියනවා මෙය Run කරල data
    recover කරගන්න

·         Recuve software එකෙනුත් නැතිවුනු දත්ත නැවත ගන්න පුුළුවන් 


Link---- >
 ( https://drive.google.com/open?id=0B4BCWiSS6jPUYjVTT05VWEp6dE0 )

අදට මේ ඇති මම හොයාගන්න හැම දෙයක්ම ඔයාලට දාන්නම්

ආ මට අමතක වුනා මම හිතාගෙන හිටයේ මේ වෛරසය එන එක නවත්වන වෛරස් ගාඩ් එකක් ගැනත් කියන්න ඔනෙ Avira ගාඩ් එක best එහෙමත් නැත්නම් Malware byte ගාඩ් එක Avira වලින් සියළු වෛරස shortcut වෛරසයත් ගාඩ් වෙනවා  

Thursday, April 21, 2016

හොඳයි ඔන්න අද ඉඳල මම නැවත වෛරස සොයා යෑම නැවත ඇරඔුවා


 shortcut virus එකට අ‍ළුතින් එකතු කරල තියන හිස්තැන් දෙකක් තියන ක්‍රමය මම අද තමයි දැක්කෙ Alt+0160 මෙය දෙපාරක් ඇතුළුකරන ලද ‍ෆයිල් එකක් ඇතුලට ඔබේ සියළුම ෆයිල් දමා Hide කිරීම තමයි ඒකේ සෙල්ලම


මෙම ක්‍රමයට USB pen එකක දත්ත ඔබේ නැතිවෙලාද එය ඔබට ලෙහෙසියෙන්ම බලාගත හැකියි USB pen එක තුලට ගියාම USB pen එකේ නම ඇතුලත් shortcut එකක් විතරක් ඇති --- (රූපසටහන 1) ඒක open කරන්න එපා


1.       Cmd එක search එකේ ගහල එය run as administrator මගින් open කරගන්න
2.       ඊට පස්සෙ USB pen එකේ prompt (උදා.  g:) එකට ගොස් පහත පරිදි ටයිප් කර enter කරන්න


3.       G:\> attrib –s –h /s /d (මෙහි attribute options වෙනස් ව‍ශයෙන් ගැහුවත් එය වැඩකරන බව කිව යුතුමයි (උදා. –s වෙනුවට -h /s /d ඔනෑම option එකක් හිස් තැන් සහිතව ඇතුල් කරන්න)


4.       ඉන්පසු ඔබට USB pen එක තුල (system information, Pen drive එකේ නම සඳහන් shortcut එක සහ නමක් නැති folder එකක් දකින්න පුළුවන් (පහත තිබෙන රූපසටහන වගේ)


නමක් නැති folder එකේ තමයි ඔබගේ සියළු දත්ත තියෙන්නේ  ඒවා සියල්ල පහත ෆයිල් එක නොමැතිව cut කරල තිබු විදිහට pen drive prompt එකට දම‍ාගන්න එච්චරයි 

මතක තබාගන්න ^^aa^^bb වැනි නමක් ඇති ෆයිල් ඇත්නම් ඒවා වෛරසය වේ. එවා මකා දමන්න 

ආ..... මට තවත් එකක් කියන්න තියනවා‍ අපි attribute command එක ගහපු නිසා system information කියල තියන folder එකත් unhide වෙනවා ගනන් ගන්න එපා ඒක වෛරසයක් නොවෙයි.   

සුළු සරඹයයි තියෙන්නේ

Friday, January 8, 2016

USB Pen all data shortcut new Virus

මේ දවස්වල අපේ අයට තිබෙන කරදරකාරී වෛරසයක් ගැන ඔබ‍ට දැනුම් දෙන්න මට හිතුනා. ඇත්තටම මේ වෛරසය ටිකක් කරදර දෙන එකක්

 වෛරස ලියන අය හුගක් කරන්නේ fun එකක් ගන්න කෙනෙකුට කරදරයක් කරන එක. 

දැන් බලන්න විහිළුවක් උනත් කරන්නේ අද කාලේ කෙනෙකුට නම් (දුර්වල අයකු) එක්කො කකුල අදියි එහෙම නැත්තම් වෙට්ටු දායි නැත්තම් දුර්වල ස්ථානයකට පහරක් දී හිනාවෙයි.  

වෛරස ලියන අයත් ඒවගේ අපි වැඩි හොදට USB Pen එකක දත්ත තියාගන්නෙ වැඩි පරිස්සමට එහෙම නේද? මම හිතන්නේ එහෙම තමයි. මේ වෛරසය ලියන කෙනාගේ සැබෑ උවමනාව මට හිතෙන හැටියට මුදල් හොයන එක. එ්ත් ඉස්සර විහිළුවට තමයි මේ වෛරසය ලියල තිබුනෙ.

කොහොමද මේ වෛරසය attack කරන්නේ අපි කොහොමද පරිස්සම් විය යුත්තේ


    ඔයගොල්ලන්ට ප්‍රශ්ණ ගොඩක් ඇති USB Pen එකක වෛරස් තියනවද කියල කොහොමද බලාගන්නෙ මම කියන්නම් ලේසි විදිහක් අපි දන්නවා USB PEN Drive එකක් ගහපු ගමන් on වෙන්න message එකක් එනවා එ්ක cancel කරන්න.  ඊට පස්සෙ my computer open කරන්න ඔබ පාවිච්චි කරන්නේ windows 10 නම්  View ගිහින් navigate pane chek box(tic) කරන්න
එවිට  my computer වම්පසින් pannel එකක් open වේවි ඉන් ගිහින් ඔබේ  USB Pen එක safely open කරගත හැකියි.(රූප සටහන 2 වගේ) හෝ explorer Open කරන්න. මතක තියාගන්න shortcut එකක් Double click කළොත් වෛරසය attack කරනවා අනිවාර්යයෙන්ම.      

හොදයි බලන්න මගේ Post date එක 2015-07-15 එකේ විස්ථරය අනුව

අපි නිතරම භාවිතා කරන skype සහ google භාවිතා කරල c drive එකේ c:\skypee සහ c:\google යනුවෙන් folder දෙකක් මගින් ක්‍රියාකරන වෛරසයක් 

USB pen drive එකේ තිබෙන සියළු ‍File Shortcut කරන අතර එහි තිබෙන සියළු file Hide කරන්නේ system level එකටයි. 

එය ලියන වෛරස් නිර්මාපකයාට මුල් අවදියේ නිසා වෛරසය ලියා ඇත්තේ vbs program එකක්
විදිහට 

මගේ Post එකට අනුව මම මෙම blogය කියවන අයට තේරුම් කරන්න උත්සහ ගත්තේ මුදල් දීල ගන්න කිසිම වෛරස් ගාඩ් එකකින් අපව protect කරන්නේ නැති බවයි. එහෙත් free virus ගාඩ් එකකින් වෛරසයත් එයින් හදන shortcut's එහෙම නැත්තම් link ටිකත් ගලවල දාන බවයි. 
(රූපසටහන -01 බලන්න)

මේ වෛරසය ඉවත් කරන්න මම පොඩි bat  එකක් ලිව්වේ බොහෝදෙනාගේ ඉල්ලීමට ඒක අවශ්‍ය නම් මේ ලින්ක් එකෙන් ගන්න පුළුවන් ඔක්කොම select කරල වෙන ටැබ් එකකට copy කරගෙන download කරගන්න. 

https://drive.google.com/file/d/0B4BCWiSS6jPUT05xcmR4Tk5jc1E/view?usp=sharing

shortcut විදිහට පෙන්වන ඔබේ දත්ත පෙන් ඩ්‍රයිව් එකේ තිබූ සියල්ල නැවත ගන්න command prompt එකට administrator level එක හරහා ගිහින් පෙන් ඩ්‍රයිව් එකේ root එකට (උදා. e:\  or g:\) එහි attrib -s -h /s /d type කරන්න. (මෙය පළමු වෛරසයේ ක්‍රියා කාරීත්වයයි)

රූපසටහන -01


   ඊට පස්සෙ වෛරසයේ නම එය නිර්මාණය කරනු ලැබූ අය Extruster.exe විදිහට ඒක Update කරල තියෙන්නේ weak point නිවැරදි කිරීමෙන් පස්සෙ. (රූපසටහන -02)

රූපසටහන -02


 එම වෙනස් කම් තමයි User ට නොතේරෙන විදිහට සියළු දත්ත නමක් නැති folder එකකට කොපි කරල හංගලා දානවා ඉන් පස්සේ තිබුන file වල shortcut ටික පේන්න තියනවා (නමක් නැති වගේ පෙන්නුවට හිස්තැන් දෙකක්) 


මේ දත්ත recover කරගන්න Windows වල Folder Option වලින් Hidden and Read-only check box (x) අයින් කර USB Pen එකේ දත්ත සියල්ල පෙන්වා ගත හැකියි. ඉන්පසු එහි තිබෙන නමක් නැති folder එක open කර එහි තිබෙන ඔබේ file සියල්ල දක්නට ල‍ැබේ.    

 ඔන්න ඉතින් තුන්වෙනි අවස්ථාවේ මෙම වෛරසය ‍ දෙවන අවස්ථාවේ හදපු folder එක encrypt කරල password එකක් දාල තියන එක මෙහිදී භාවිතා කරන්නාගේ වාසනාවට ඔහුගේ weak එකක් නිසා දත්ත recover කරන විදිහකින් (software එකකින් ) දත්ත නැවත ගන්න පුළුවන් වෛරසය නිෂ්පාදකයාගේ අත්වැරැද්ද විස්ථර කළ හැකි නමුත් මෙහිදී user ගේ දත්ත වල ආරක්ෂාව නිසා ඒ පිළිබද මම විස්ථර කරන්නේ නැහැ

මෙම වෛරසය දැනට E-set , kaspersky,  AVG .. වෛරස් ගාඩ් වලට Clean වන අතර usb එක තුල දත්ත ගැනීම සදහා Recovery Software එකක් භාවිතා කරන්න.


Tuesday, December 8, 2015

කප්පම්  වෛරසය ( Extoration Virus or Ransomware) ‍

මේ සම්බන්ධව මා සොයාගත් කරුණු පහතින් දක්වන්නම් 

යම් ෆයිල් එකක් වෛරසය මගින් encrypt කිරීමට ප්‍රතම පහත රූප සටහන -1 බලන්න

රූප සටහන -1


මෙහිදී අදාල jpg ෆයිල් එක ඉදිරියේ ඇති නමින් වෙනස් කර tmp ‍ ෆයිල් එකක් කර ඇත. එවැනි ෆයිල් එකක ප්‍රමාණය සහ වෙනස් කරමින් පවතින බොරු ලින්ක් ෆයිල් එකේ ප්‍රමාණය පොඩි kb ප්‍රමාණයකින් වැඩි බව ඔබට නිරීක්ෂණය කළ හැකිවේ. පහත රූප සටහන -2 න් ඔබට ෆයිල් එකේ ප්‍රම‍ාණය සහ එහි ලින්ක් එක open කළ පසු පෙනෙන අයුරු සහ වෙනස් කර එහෙත් අනුමාන ‍ කෙරෙන encrypt වෙමින් පවතින ෆයිල් එක බලාගත හැකිවේ.

රූප සටහන -2


රූප සටහන -3 හි දක්වන්නේ folder ‍ පෙන්වන ආකාරයයි (&Enquequ in KMP ලෙස) 

රූප සටහන -3


 Encrypted files පහත රූප සටහන -4 අනුව වෙනත් තැනෙක වෙනත් ආකාරයකට 

රූප සටහන -4

මා  ‍වෛරසය යයි අනුමාන කළ විෂ්ලේෂණය කරන ලද දත්ත රූ සටහන් මගින් පහතින් දක්වන්නම්

රූප සටහන -5


නිල් පැහැයෙන් දක්වා ඇත්තේ මා අනුමාන කරන ලද key එක විය හැකියි මෙය තව දුරටත් අධ්‍යයන මට්ටමේ පවතී

රූප සටහන -5 


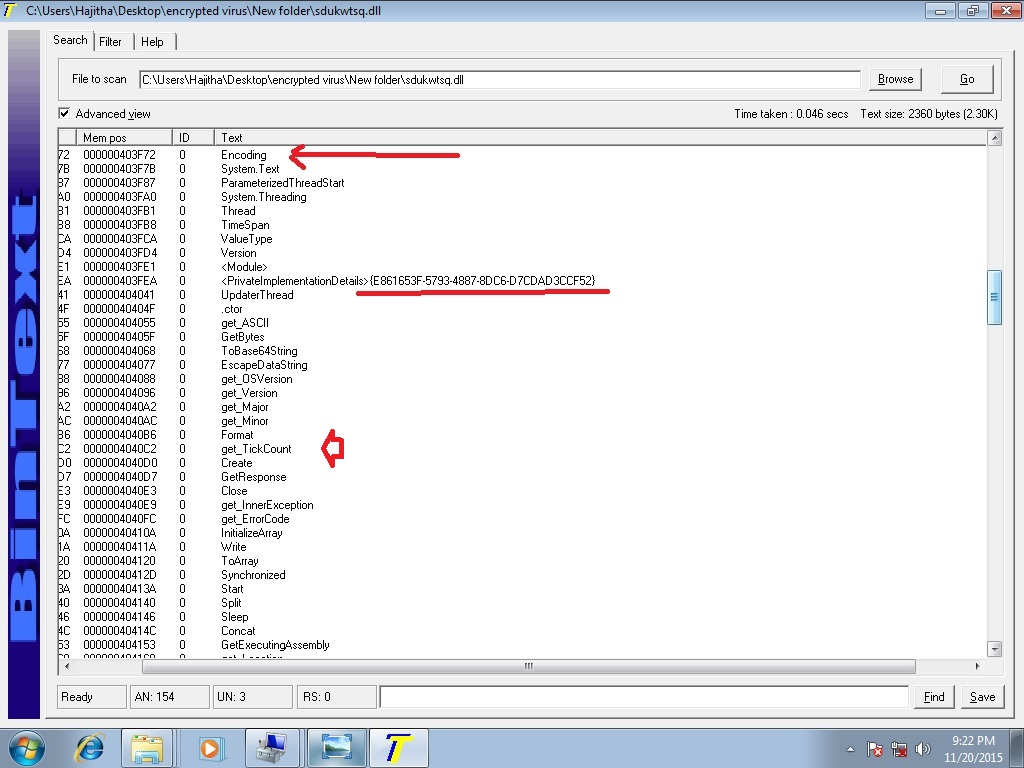
රූප සටහන -4 හි දක්වා ඇති ෆයිල් එකේ ඊතල මගින් දක්වා ඇත්තේ මෙම dll ෆයිල් එක ඉහත ෆයිල් encrypt   
කිරීමට භාවිතා කරන බව මාගේ අනුමානයයි. බලන්න Key ෆයිල් එකක් තිබෙනවා Tik count (‍විරාම ඝටිකාවක් ) එකක් තිබෙනවා 

රූප සටහන -6 

බලන්න ඉහත ෆයිල් එක පෙනෙන විදිහ සහ රූප සටහන -7 මගින් encrypted key එක බලාගත හැකියි නේද

රූප සටහන -7


හොදද මගේ අනුමාන මම වෛරසයක් විෂලේෂනය කරන්නේ මෙහෙමයි මෙම පරිගණක වෛරස පිළිබද ඔබ උනන්දුවක් දක්වන්නේ නම් මා දිරිමත් කිරීමට ඔබත් comment එකක් දාන්න මෙම වෛරසය අධ්‍යයනය තවදුරටත් පසුවට......


Monday, November 30, 2015

Ransomeware Virus - කප්පම් වෛරසය

මේ දවස්වල තියෙන්නේ මහ පුදුම වෛරස වර්ග කවුරු හරි හිතනවද ඔබේ පරිගණකයේ ඇති ෆයිල් ටික ඇපේට තියාගෙන කප්පම් ඉල්ලයි කියල

මේ ඒ වගේ වෛරසයක් ගැන තමයි මම කතා කරන්න යන්නෙ Cryptowall 3.0, 2.0 මෙහි 2.0 කියන එක  attack කරල තියෙන්නේ 2015 ජනවාරි මාසයේ මැද හරියේ දි ඒත් ඒකේ දෙවනි නිකුතුව 3.0 තමයි මම දැක්කේ

පරිගණකයේ තියෙන සියළුම ෆයිල් වල extension වලට එහායින් ccc කියල(Ex:-kapila cv.docx.ccc) ති‍බෙනව එය open කරන්න ගියහම පහත විදිහට message එකක්

            word file එක corrupt විදිහට බ්‍රන්ත පෙන්වනව open වෙන්නේ නැති නිසා තව ටිකක් හොදට බලන කොට පහත විදිහේ html ‍ෆයිල් දකින්න ලැබෙනව (මේවන විට ක්‍රියාවලිය සිදුවී දින 03 ක් පමන ගතවි ඇත) 


how to recover html file එක open කළහම පහත warnning එක ලැබෙනව


අපි හැ‍මෝම proxy block කරල තියනවනම් හුගදෙනෙක් කරන්නේ tor පාවිච්චි කරන එකනේ එහෙම නේද බලන්න එහෙම කළහම වෙන දේ
සියළුම ෆයිල් encrypt වෙල‍ා සියළු දත්ත ඕනෑ නම් කපපම විදිහට පහත මුදල පහත පරිදි ගෙවන්න ඕන කියල පෙන්වනවා ‍ලිපි‍ කිසිවක් ගන්න බැහැ ගෙවන්නත් එපා


ලින්ක් එකේ තියන tor system එක on කර ගත්තොත් එහිදී පහත දැක්වෙන රූපසටහනේ පරිදි පැය 96 කදී ඔබේ සියළු දත්ත විනාශ වෙනවා  windows සමගම මකා දමනු ලැබේ.

මෙහිදී පහත කරුණු මෙම attack එක මගින් සිදු කරනු ලැබේ

          1. ෆයිල් encrypt කිරීම
          2. එම encrypt කරන ෆයිල් වෙනත් තැනෙක ලියා shortcut නමුත් නිසි ෆයිල් එකේ කරුණු දින තුනක් යන තෙක් පෙන්වන අතර දින තුනක් ඇවෑමෙන් එම ලින්ක් එකද නැතිකර ඉහත දක්වන මුදල් ඉල්ලයි.


මෙය පිළිබද කරුණු දැනට සොයමින් පවතින නිසා වැඩිදුර විස්තර පසුවට දන්වන්නම්
මෙවැනි encryption files පිළිබද Kaspersky ආයතනයේ වෙබ් පිටුව මගින් Tools කිහිපයක් දක්වා ඇත කෙසේ වෙතත් ඔවුන්ගේ ආයතනයේ Tools වලින්ද මෙම ෆයිල් Recover කරගත නොහැකියි.